📋 この記事の要点
- CRMのセキュリティとは、権限制御・不正アクセス対策・暗号化・第三者認証・バックアップ体制・AI関連セキュリティの6観点から評価できる仕組みである
- CRM選定では機能や価格だけでなく、セキュリティ性も同じ重みで比較することが、情報漏えいリスクを低減するうえで不可欠
- CRMごとにセキュリティの実装レベルは異なり、その差は開発方法やターゲット層、提供企業の体制などによって生じる
- 近年はAIエージェントがCRMデータに直接アクセスできるタイプのシステムもあり、AIの権限範囲や操作履歴の可視性も選定時の確認ポイントになっている
- 第三者機関の認証取得状況(プライバシーマーク・ISO 27001・SOC 2など)も重要な判断材料になる
この記事は17分で読めます
CRMを導入する際、多くの企業が機能や価格を比較検討の中心に置きがちですが、実はセキュリティ性も同じ重みで比較すべき項目です。顧客の個人情報や取引履歴、機密性の高い商談情報などをCRMという1つのシステムに集約するため、セキュリティ性が低い製品を選んでしまうと、情報漏えいや不正アクセスによって企業の信頼を大きく損なうリスクを抱えることになります。

初めてのCRM導入ポイント解説
顧客管理の課題を解決したいBtoB事業者様向けCRM導入のポイント※こちらの資料内容はHubSpotが2023年1月19日に開催したウェビナーの動画とeBookです。
- ウェビナー動画と資料
- CRMを利用する意義
- ExcelからCRMへの顧客情報の移行
- CRMの導入時に考慮すべきポイント
今すぐダウンロードする
全てのフィールドが必須です。
フォームは利用できません
さらに近年は、CRMのデータをAIが直接扱うこともあります。従来の不正アクセス対策や暗号化に加えて、AIに「何を」「どこまで」アクセスさせるかというガバナンスの観点も、選定時に確認すべき項目として重要度を増しているのが現状です。
この記事では、CRM選定時にチェックすべき15のセキュリティ項目をチェックリスト化しました。さらに、権限制御や不正アクセス対策、暗号化、第三者認証、物理セキュリティ、バックアップ・災害復旧、そしてAIエージェント時代のガバナンスまで、6つの観点に整理して解説します。
すぐにチェックリストを確認したい方は、CRM選定時に重要になるセキュリティ一覧チェックリスト【15項目】をご覧ください。
CRM選定でセキュリティを重視すべき3つの理由
CRM選定でセキュリティを重視すべき主な理由は、「情報漏えい時の被害の大きさ」「サイバー攻撃の受けやすさ」「法令遵守の必要性」の3つです。それぞれ詳しく見ていきます。
情報漏えい時の被害が大きい
東京商工リサーチの2025年「上場企業の個人情報漏えい・紛失事故」調査によると、2025年に上場企業とその子会社で発生した個人情報の漏えい・紛失事故は180件(歴代2番目)に達し、漏えい・紛失した可能性のある情報は約3,063万人分に及びました。社数ベースでは158社と過去最多を更新しました。
CRMでは顧客と良好な関係性を構築していくために、次のようにあらゆる情報を顧客ごとに保管しています。
- 顧客の個人情報
- 取引や契約内容
- 過去の取引実績や金額
- 顧客ごとに違う機密性の高い情報
- 取扱商品の規格書や見積書
1つのシステム上にあらゆる顧客情報が蓄積されているため、一度の不正アクセスやサイバー攻撃で漏えいしてしまう情報量が多くなりやすい傾向にあります。あらゆる顧客情報を一元管理できるメリットがある一方で、情報漏えいリスクに対してより厳しい対策が必要です。
サイバー攻撃を受けやすい
多くのCRMがオンラインでの情報管理・アクセスが可能なため、サイバー攻撃リスクが高くなることも、セキュリティを重要視すべき理由のひとつです。
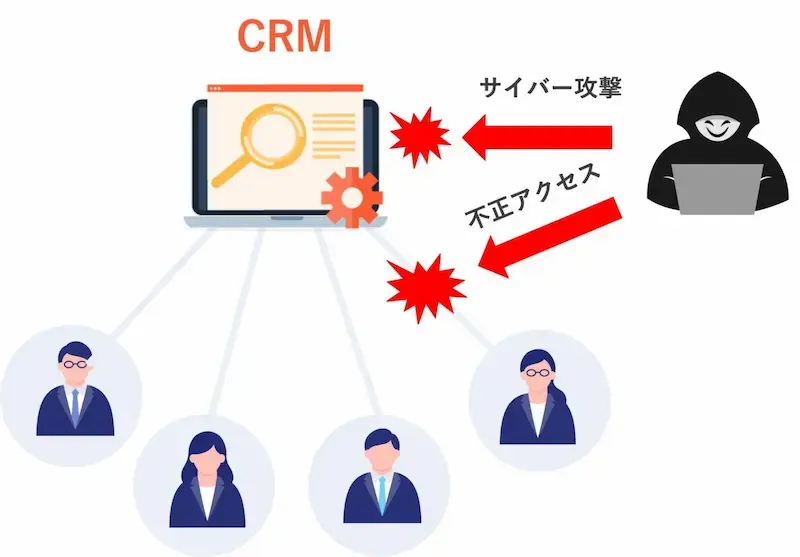
オンラインで管理することで、時間や場所に制限されずにCRMを活用できる点は大きなメリットですが、同時にセキュリティ面では不安要素にもなり得ます。
実際に、IPA(独立行政法人情報処理推進機構)が発表した情報セキュリティ10大脅威2026では、「組織」向け脅威として、次の10項目があげられています。
|
|
「組織」向け脅威 |
初選出年 |
|
1 |
ランサム攻撃による被害 |
2016年 |
|
2 |
サプライチェーンや委託先を狙った攻撃 |
2019年 |
|
3 |
AIの利用をめぐるサイバーリスク |
2026年 |
|
4 |
システムの脆弱性を悪用した攻撃 |
2016年 |
|
5 |
機密情報を狙った標的型攻撃 |
2016年 |
|
6 |
地政学的リスクに起因するサイバー攻撃(情報戦を含む) |
2025年 |
|
7 |
内部不正による情報漏えい等 |
2016年 |
|
8 |
リモートワーク等の環境や仕組みを狙った攻撃 |
2021年 |
|
9 |
DDoS攻撃(分散型サービス妨害攻撃) |
2016年 |
|
10 |
ビジネスメール詐欺 |
2018年 |
このように、人的ミスなどの内部要因よりも、オンライン上のシステムに対するサイバー攻撃が大きな脅威であると考えられていることがわかります。
2026年版で注目すべきなのは、「AIの利用をめぐるサイバーリスク」が初めて選出され、いきなり3位にランクインした点です。近年、CRMにAIエージェントを組み込んで活用する方法が一般的になりつつありますが、「AIがどこまでデータにアクセスできるか」というガバナンスの観点と、それに応じたセキュリティ対策が欠かせません。
法令遵守が必須
CRMでは個人情報を取り扱うため、関連する法令の遵守が欠かせません。 日本国内では個人情報保護法、EU域内の顧客データを扱う場合は「EU一般データ保護規則(GDPR)」など、事業の展開地域や取り扱う情報の性質に応じて、遵守すべき法令が異なります。CRM選定の際は、ベンダーがどの法令・認証基準に準拠しているかを事前に確認しておく必要があります。
国内の個人情報保護法については、2026年7月10日に改正法が成立しました。安全管理義務の重大な違反による大規模漏えいについては、課徴金納付命令の制度が創設されるなど、企業がこれまで以上に厳格なデータ管理体制を求められる内容になっています。
施行は公布から2年以内(2028年頃まで)に予定されていますが、対応には相応の準備期間が必要になります。CRM選定の段階から「将来の法改正にも追従できるベンダーか」という視点を持っておくことが重要です。
出典:個人情報の保護に関する法律等の一部を改正する法律案(概要)|個人情報保護委員会事務局
CRMによってセキュリティ性が異なる理由
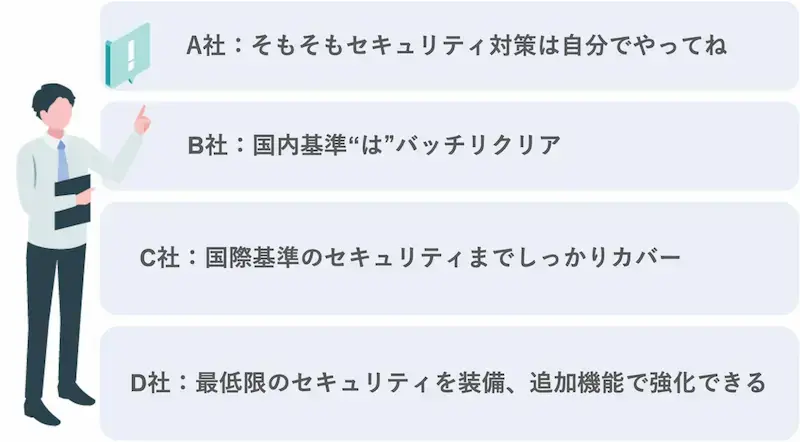
「情報漏えいの被害」「サイバー攻撃」「法令遵守」という3つの大きなリスクに対して、どこまで踏み込んだ対策を用意しているかは、ベンダーによって異なります。それには、次のような理由があります。
開発方法の違い:完全自社開発か、別々のツールの組み合わせか
CRMには、ゼロから自社開発された製品と、複数の会社が開発した別々のツールを買収などで組み合わせ、1つの製品として提供しているケースがあります。
自社開発された製品は権限管理やデータの暗号化といった仕組みを土台から統一的に実装可能です。しかし、複数のツールを組み合わせた製品は、ツールごとにセキュリティの実装レベルが異なります。そのため、セキュリティ上のリスクという観点でも抜け漏れが生まれるリスクが生じます。
HubSpotのCRMは、権限管理や暗号化といったセキュリティ機能を製品の土台から統一して実装しています。
ターゲット層の違い:高水準のセキュリティ要件が必要なターゲットか
エンタープライズ企業をターゲットとするCRMは、高水準のセキュリティ投資や第三者認証取得を積極的に行う傾向があります。その分、初期費用や月額料金も高額になるケースが一般的です。
中小企業やスタートアップ向けに価格を抑えたCRMは、セキュリティ対策への考え方がベンダーによって大きく異なるため、導入前に方向性を確認することが大切です。
ベンダーの方向性の違い:セキュリティ対策や認証取得への投資に積極的か
セキュリティ専門チームを抱え、個人情報管理の認証取得や維持にコストをかけているかどうかは、ベンダーの規模や事業戦略によって差があります。そのため、CRMを選定する際は「セキュリティ対策をしているかどうか」だけでなく、「どのレベルまで対策しているか」を具体的に比較することが重要になります。
次のセクションでは、CRM選定時に確認すべきセキュリティ項目を15個、6つの観点に整理して解説します。
CRM選定時に重要になるセキュリティ一覧チェックリスト【15項目】
CRM選定時にチェックすべきセキュリティ項目を、6つの観点、計15項目に整理しました。まずは全体像を一覧で確認してください。
| 観点 | チェック項目 |
|---|---|
|
ユーザーの権限制御 |
項目別アクセス制限 |
|
強制アクセス制限 |
|
|
不正アクセス対策 |
IPアドレス制限 |
|
多要素認証(2段階認証) |
|
|
ファイアウォール |
|
|
WAF(Webアプリケーションファイアウォール) |
|
|
監査ログ |
|
|
通信・データの暗号化 |
通信の暗号化 |
|
データの暗号化 |
|
|
ディスクの暗号化 |
|
|
第三者認証・保証報告書・法令対応 |
プライバシーマーク |
|
ISO/IEC 27001 |
|
|
GDPR(EU一般データ保護規則)対応 |
|
|
バックアップ・災害復旧(BCP)体制 |
バックアップの頻度・保存期間や復旧までにかかる時間の目安など |
|
AI関連のセキュリティ |
AIエージェントのデータアクセス権限管理 |
15項目のうち、どこまで対応しているかはCRMによって差があります。次のセクションから、ユーザーの権限制御や不正アクセスといった観点に分けて、それぞれのチェック項目が重要な理由と、確認の方法を解説します。
【CRMのセキュリティ観点1】ユーザーの権限制御
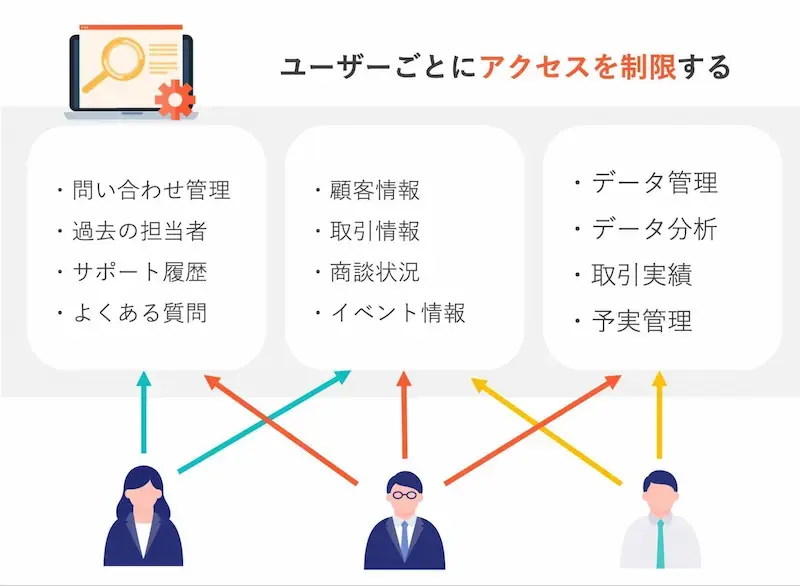
CRMにおけるユーザーの権限制御とは、社内の誰が、どの顧客情報にアクセス・編集できるかを制限する仕組みのことです。
CRMの権限制御は、主に次の2つの機能で構成されています。
項目別アクセス制限
役職や部署、担当顧客の範囲などに応じて、閲覧・編集できる項目やデータ範囲を細かく設定できる機能です。
- 役職などの「役割(ロール)」ごとに一括設定する方式
- 契約金額など特定の項目単位で権限を分ける方式
- 自分の担当顧客のみ閲覧可能にするようなデータ単位の制御方式
いずれの方式であっても、必要最小限の情報にしかアクセスできない状態を作れるほど、内部不正や誤操作による情報漏えいのリスクを抑えられます。CRMを選ぶ際は、こうした設定が役割・項目・データ範囲のどこまで細かく組み合わせられるかを確認しておくと、組織の実態に即した安全な権限設計がしやすくなります。
強制アクセス制限
項目別アクセス制限が「誰に何を見せるか」というルールを決める仕組みであるのに対し、強制アクセス制限は、そのルールを現場が勝手に崩せないようにするための仕組みです。
システム管理者があらかじめ設定した権限ルールは、一般ユーザーの操作では変更・解除できず、一元的に強制されます。この機能がないと、以下のようなリスクが生じます。
- 現場担当者同士が業務の都合で一時的に権限を融通し合う
- 異動・退職したメンバーのアカウント権限が誰にも気づかれないまま残り続ける
大規模な組織や、人の異動が多い組織ほど、統制機能の有無が実務上の安全性を左右します。CRMを選ぶ際は、権限変更を現場の自己判断ではなくシステム上の申請・承認フローで管理できるか、退職・異動時にアカウントを自動的に無効化できるか、といった点を確認しておくと安心です。
【CRMのセキュリティ観点2】不正アクセス対策
不正アクセス対策とは、権限を持たない第三者がCRMに侵入することを防ぐための仕組みです。CRMでは、主に次の5つの機能で対策が講じられています。
IPアドレス制限
IPアドレス制限とは、CRMにアクセスできるIPアドレスを制限することを指し、許可されていないIPアドレスを介したアクセスを遮断できます。
ネットワークやインターネットに接続されているパソコン・スマートフォンなどに、それぞれ割り振られた番号のことで「198.000.0.0」などのように数字で表記される
IPアドレスは、ネットワークを介してアクセスされている機器それぞれの住所のようなものです。事前に、社内PCのIPアドレス・特定の管理者のIPアドレスなどのみからのアクセスができるように制限しておけば、不正アクセスを防げます。
リモートワークが多い組織では、許可IPの範囲設定を柔軟に変更できるかどうかも確認しておきましょう。
多要素認証(2段階認証)
多要素認証や2段階認証は、ユーザーがCRMにログインする際に、2つ以上の要素を使って本人確認をする方法を指します。これにより、ユーザーごとのログインがより強固になるため、第三者による不正ログイン対策として有効です。
一般的な多要素認証、2段階認証には、次のようなものがあります。
- 所持情報(他デバイス等):2つ以上の端末を使って認証する
- 知識情報:住所、電話番号、秘密の合言葉などユーザー本人が事前に設定した情報で認証
- 生体情報:顔認証や指紋認証など、身体的特徴で認証する
- ワンタイムパスワード:1回のみ有効なパスワードを利用して認証する
テレワークによる自宅からアクセス、営業担当による社外からアクセスなどに備え、第三者のログインを防止する目的として必要なセキュリティ対策です。
ファイアウォール
ファイアウォールとは、外部ネットワークとCRMのシステムの間に設置し、不審な通信を検知・遮断する仕組みのことです。
たとえば、CRMを社内ネットワークのみからアクセス可能だと定義した場合、社外からのアクセスがあった場合に自動的に遮断してくれます。24時間365日、悪意のある侵入を監視してくれるため、セキュリティ対策としては欠かせません。
ただし、ファイアウォールのみではセキュリティ対策として不十分なので、その他の対策と組み合わせることが重要です。
WAF
WAF(Webアプリケーションファイアウォール)とは、Webアプリケーションに対する不正アクセスや脆弱性を狙った攻撃から守ってくれるセキュリティ対策です。
ファイアウォールは、外部からの侵入を防ぐ目的でしたが、WAFの場合はアプリケーションに対する攻撃から守ることに特化しています。CRMのなかには、Webアプリケーションを活用しているものもあるため、WAFで対策することでCRM全体を保護できます。
監査ログ
監査ログとは、「誰が」「いつ」「どのような操作をしたか」といった情報をログとして記録することです。
不正アクセスの早期発見だけでなく、発生後の原因調査や影響範囲の特定にも欠かせません。ログの保存期間や、検索・エクスポートのしやすさも選定時に確認しておくと安心です。
【CRMのセキュリティ観点3】通信・データの暗号化
暗号化とは、顧客データを第三者が解読できない形式に変換する技術であり、通信の傍受・データ盗難・物理的な媒体盗難の3つの経路に対して情報漏えいリスクを低減します。万が一データを盗み見られたり通信を傍受されたりしても、暗号化されていれば内容を読み取られるリスクを大幅に下げられます。CRMでは、主に次の3つの暗号化が行われます。
通信の暗号化
ユーザーの端末とCRMのサーバー間でやり取りされるデータを暗号化する仕組みです。「SSL対応」という表現を見かけることがありますが、現在の通信で実際に使われているのは、SSLの後継として開発された、より安全なTLSという技術です。
ただし「SSL証明書」のように、実務上は今も慣習的に「SSL」という呼称が使われる場面があります。そのため、名称だけで判断せず、実際にどのバージョンのTLSに対応しているかを確認するのが確実です。なお、TLS 1.0・1.1はIETF(インターネット技術標準化団体)によって2021年に正式に非推奨とされており、現在はTLS 1.2以上への対応が事実上の標準です。
データの暗号化
CRM内に保存されている顧客情報そのものを暗号化する仕組みです。仮に不正アクセスによってデータベースへ侵入されたとしても、暗号化されていれば内容をそのまま読み取ることはできません。
特に、契約金額や個人情報など、機密性の高い項目単位で暗号化できるか(フィールドレベル暗号化)は、CRMベンダーによって差が出やすいポイントです。
ディスクの暗号化
データが保存されている物理的なストレージ(ディスク)自体を暗号化する仕組みです。サーバー機器の盗難や不正な持ち出しといった、物理的な経路からの情報漏えいに対する防御になります。
多くのクラウド型CRMでは基盤側の標準機能として備わっていますが、「データの暗号化」と両方揃って初めて、システム内部からの侵入と物理的な盗難の両方に備えられます。
CRM選定時は、この2つの暗号化が両方とも実装されているかどうかを確認しておくことが大切です。
【CRMのセキュリティ観点4】第三者認証・保証報告書・法令対応
「自社でセキュリティ対策をしています」と説明されても、その水準が客観的に十分かどうかは外部から判断しにくいものです。そこで信頼性の裏付けとして重要になるのが、第三者機関による審査や、法令が定める基準への準拠状況です。
ここでは、CRMベンダーのセキュリティ体制や個人情報の取り扱いを確認する際に参考となる、第三者認証・保証報告書・法令対応の代表例を紹介します。
プライバシーマーク(Pマーク)
プライバシーマークは日本情報経済社会推進協会(JIPDEC)が認定する制度です。個人情報を適切に取り扱う体制が整っている事業者に付与されます。国内向けの制度のため、日本国内での取り扱いに関する信頼性を確認する基準としてわかりやすい指標です。
ISO/IEC 27001
情報セキュリティマネジメントシステム(ISMS)に関する国際規格です。第三者の認証機関が、組織の情報セキュリティ管理の仕組みが規格の要求事項に適合しているかを審査します。確認時は、認証の有無だけでなく、CRMサービスやデータセンターなど、どの範囲が認証対象に含まれるかを確認しましょう。
Pマークが個人情報保護に特化しているのに対して、「ISO/IEC 27001」は個人情報を含む組織の情報資産全般を対象としています。海外ベンダーが提供するCRMでは、同じ認証ではありませんが、情報セキュリティに関する第三者保証として「SOC 2 Type II報告書」を取得しているケースが多く見られます。
HubSpotは第三者監査による「SOC 2 Type II報告書」を取得(英語)しています。これは、顧客データのセキュリティや可用性などに関する内部統制が、一定期間にわたって適切に運用されていることを第三者が評価したものです。
GDPR
GDPRは、EU域内の個人データの取り扱いなどを定めた法令です。海外の顧客情報を扱う予定がある企業や、海外展開を見据えている企業は、導入を検討中のCRMがGDPRに対応した機能を備えているかどうかを確認しておく必要があります。
【CRMのセキュリティ観点5】バックアップ・災害復旧(BCP)体制
CRMに障害が起きたりデータが失われたりしたとき、「どのくらいの時間で復旧できるか」「どこまでデータを遡って復元できるか」は、業務への影響を大きく左右します。専門用語を知らなくても、CRM選定時には次のようなポイントをベンダーに確認しておくと安心です。
- バックアップの頻度・保存期間:顧客データがどのくらいの間隔(毎日、数時間ごとなど)でバックアップされ、過去どのくらいの期間まで遡って復元できるか
- 復旧にかかる時間の目安:障害発生時、システムがどのくらいの時間で復旧するか(RTO)の目安
- バックアップの保管場所:地震や火災などのリスクを想定し、バックアップデータが本番環境と同じ場所だけでなく、別の地域にも保管されているか
- 稼働率の保証(SLA):「月間99.9%以上」のように、システムがどのくらいの割合で正常に稼働することを保証しているか
CRM選定の段階で「もしもの時にどこまで守られているか」をベンダーに質問し、提案書や契約書に明記してもらうことをおすすめします。
【CRMのセキュリティ観点6】AI関連のセキュリティ
近年は、AI機能が搭載されたCRMが主流になっています。AIによる文章の提案や需要予測のように人間の判断を補助するAI機能に留まらず、人間の指示なしに自律的にCRM内のデータへアクセスし、判断・操作までを行う「AIエージェント」と呼ばれる仕組みも登場しています。それにより、従来の不正アクセス対策や暗号化だけではカバーしきれない、AI特有のリスクへの備えが必要です。
CRM選定時には、次のポイントを確認しておくと安心です。
- AIがアクセスできるデータの範囲を制限できるか:人間の権限制御と同様に、AIが閲覧・操作できるデータの範囲を業務や役割ごとに限定できるか
- AIの操作履歴が記録・確認できるか:AIが「いつ」「どのデータに」アクセスし「何をしたか」が監査ログとして残り、あとから検証できるか
- AIによる操作を人間が承認できる仕組みがあるか:とくに重要なデータの変更や外部への送信を伴う操作について、AIが即実行するのではなく、人間の承認を挟めるか
- AIの安全性に関する説明が公開されているか:ベンダーの公式サイトに、AI機能の使い方や制限事項、データの取り扱い方針をまとめた説明ページ(AIポリシーやFAQなど)が公開されているか
現時点では業界標準の基準がまだ確立されていない領域のため、CRMに搭載されているAIやAIエージェントについては、ベンダーに直接質問し、回答の内容で判断する方法がおすすめです。
セキュリティが高いCRMを選び、安心できる運用体制を築こう
ここまで、CRM選定時にチェックすべき15項目を6つの観点に分けて解説してきました。
CRMに必要なセキュリティ対策は、自社が扱う顧客情報の機密性や業種の特性に応じて検討することが大切です。15項目のチェックリストを活用しながら製品を比較・検討し、わからないことがあれば、ベンダーの担当者に質問してみましょう。
HubSpotのCRMは、ゼロから自社開発したCRMです。権限管理や暗号化といったセキュリティ機能を土台から統一的に実装しており、第三者監査によるSOC 2 Type II報告書の取得によって、その水準が客観的に担保されています。無料プランから利用を始められ、組織の成長に合わせて機能を拡張していける設計になっています。

CRMのセキュリティに関するよくある質問
専門知識がないのですが、CRMのセキュリティでどこを見るべきですか?
まずは「誰がどこまでデータを見られるか(権限制御)」と「通信・データが暗号化されているか」の2点を確認しましょう。この2つが弱いCRMは、情報漏えいのリスクが特に高くなります。
中小企業でも、セキュリティ性の高いCRMを選ぶ必要はありますか?
はい。企業規模にかかわらず、顧客情報を一元管理する以上、情報漏えいのリスクは同じように存在します。むしろ中小企業は専任のセキュリティ担当が設置されていないケースがあるため、CRM側で標準的にセキュリティ対策がなされている製品を選ぶメリットは大きいといえます。
AIエージェント機能を使う場合、特に何に注意すればいいですか?
AIが人間の権限を超えてデータへアクセスできてしまわないか、AIの操作履歴が記録され、あとから確認できるかの2点を確認しましょう。AI機能の安全性について、ベンダーが情報を公開しているかどうかも判断材料になります。